Guardar una copia en la nube evita que todos los datos dependan del mismo ordenador o disco, pero la palabra cifrada puede describir protecciones distintas. Casi todos los servicios serios cifran la comunicación y el almacenamiento; la diferencia decisiva es quién controla las claves y en qué momento el proveedor puede acceder al contenido.
Antes de contratar conviene definir qué se quiere proteger: fotografías familiares, documentos de trabajo, configuraciones o bases de datos. También hay que pensar frente a qué riesgo: avería, robo, borrado accidental, ransomware o pérdida de acceso a la cuenta. Ningún servicio cubre por igual todos los escenarios.
Copia de seguridad en la nube cifrada: tres capas distintas
El cifrado en tránsito protege los datos mientras viajan por la red. El cifrado en reposo los protege en los servidores frente a ciertos accesos físicos o técnicos. En el cifrado de extremo a extremo o del lado del cliente, el archivo se cifra antes de salir del dispositivo y el proveedor no recibe la clave necesaria para leerlo.
Esta última opción mejora la confidencialidad, pero traslada responsabilidad al usuario. Si se pierde la contraseña o clave de recuperación, puede no existir un procedimiento para rescatar los datos. Por eso las condiciones, el sistema de recuperación y la exportación de las claves deben revisarse antes de subir la única copia.
La regla 3-2-1 como punto de partida
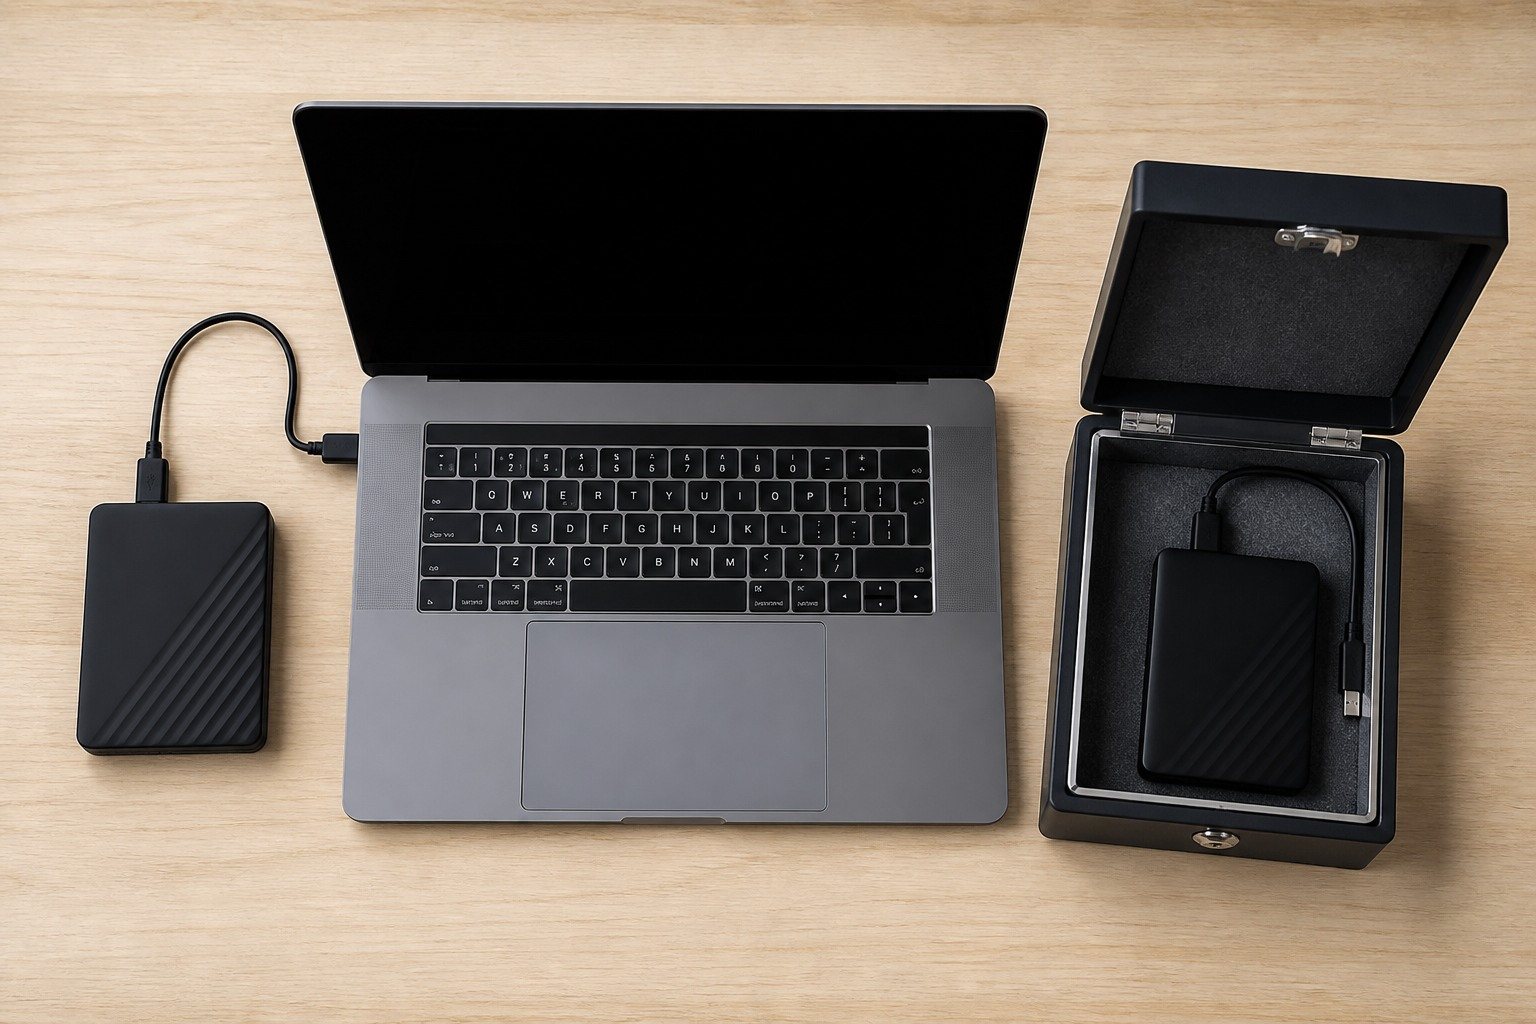
Una estrategia habitual conserva tres copias, en dos tipos de soporte y con una situada fuera del lugar principal. La nube puede cubrir la copia externa, pero no debería sustituir automáticamente al original y a una copia local independiente. Una sincronización que replica al instante un borrado no siempre funciona como copia de seguridad.
El historial de versiones y la papelera prolongada ayudan frente a modificaciones accidentales o ransomware. Hay que conocer sus plazos: una versión antigua que desaparece a los pocos días puede no servir si el problema se descubre tarde. Esta guía sobre copias de seguridad en la nube amplía los criterios para elegir el servicio y ordenar la información.
Copia de seguridad automática en la nube
La automatización reduce olvidos, pero solo si el programa permanece activo y avisa de los fallos. Configura una primera copia con el equipo conectado a una red fiable y a la corriente, selecciona de forma explícita las carpetas y revisa las exclusiones. Los archivos abiertos, discos externos desconectados o formatos muy grandes pueden requerir reglas especiales.
- Activa notificaciones de copia fallida y revisa el último estado correcto.
- Protege la cuenta con una contraseña exclusiva y autenticación multifactor.
- Guarda los códigos de recuperación fuera del dispositivo principal.
- Limita quién puede eliminar versiones o cambiar la retención.
- Actualiza el cliente y el sistema operativo.
Elegir entre claves del proveedor y claves propias
Cuando el proveedor gestiona las claves, la recuperación suele ser más sencilla y algunas funciones, como búsqueda o previsualización, pueden funcionar mejor. Con claves propias aumenta el control, aunque también el riesgo de pérdida irreversible. Para equipos, importa saber si existe administración de usuarios, registro de actividad y revocación de dispositivos.
La documentación debe aclarar ubicación de datos, exportación, borrado, subencargados y respuesta ante incidentes. En entornos profesionales también deben respetarse las políticas internas y la normativa aplicable. Un precio bajo no compensa un sistema del que sea difícil sacar todos los archivos.
Probar la restauración, no solo la subida
Una copia no está verificada hasta que se restaura. Elige periódicamente una carpeta pequeña, recupera una versión anterior en una ubicación distinta y abre varios archivos. Comprueba nombres, fechas, permisos y, cuando proceda, integridad mediante hashes. Registra cuánto tarda y qué credenciales son necesarias.
También es útil simular la pérdida del equipo principal sin borrarlo: ¿se puede entrar desde otro dispositivo?, ¿se conservan los códigos de recuperación?, ¿hay espacio y conexión suficientes para descargar? Este ensayo revela dependencias ocultas antes de una emergencia.
Errores que el cifrado no evita
El cifrado no impide que un atacante use una sesión ya abierta, que un usuario borre archivos con permisos legítimos ni que se copie información desde un equipo infectado. Tampoco reemplaza las actualizaciones, el control de accesos o la separación entre cuentas personales y de empresa.
La solución sólida combina cifrado comprensible, varias copias, control de identidad y restauraciones ensayadas. La pregunta útil no es solo si la nube está cifrada, sino quién puede descifrarla, qué sucede si una cuenta se pierde y cuánto tardaría en recuperarse lo imprescindible.